
 CyberSec RADAR
CyberSec RADAR prüft Ihre Systeme fortlaufend – von außen und von innen – und sammelt die Nachweise für NIS2 und ISO 27001. Betrieben in Europa, nach EU-Regeln, Daten in der EU.
In wenigen Sekunden, ohne Anmeldung – wir prüfen die öffentlich sichtbare Sicherheit Ihrer Domain.
Sichtbarkeit, Geschwindigkeit und Genauigkeit – zusammengeführt an einem Ort, damit Sie handeln statt suchen.
Von der öffentlichen Angriffsfläche bis ins interne Netz – ein Bild Ihrer gesamten Umgebung, in Minuten statt Wochen.
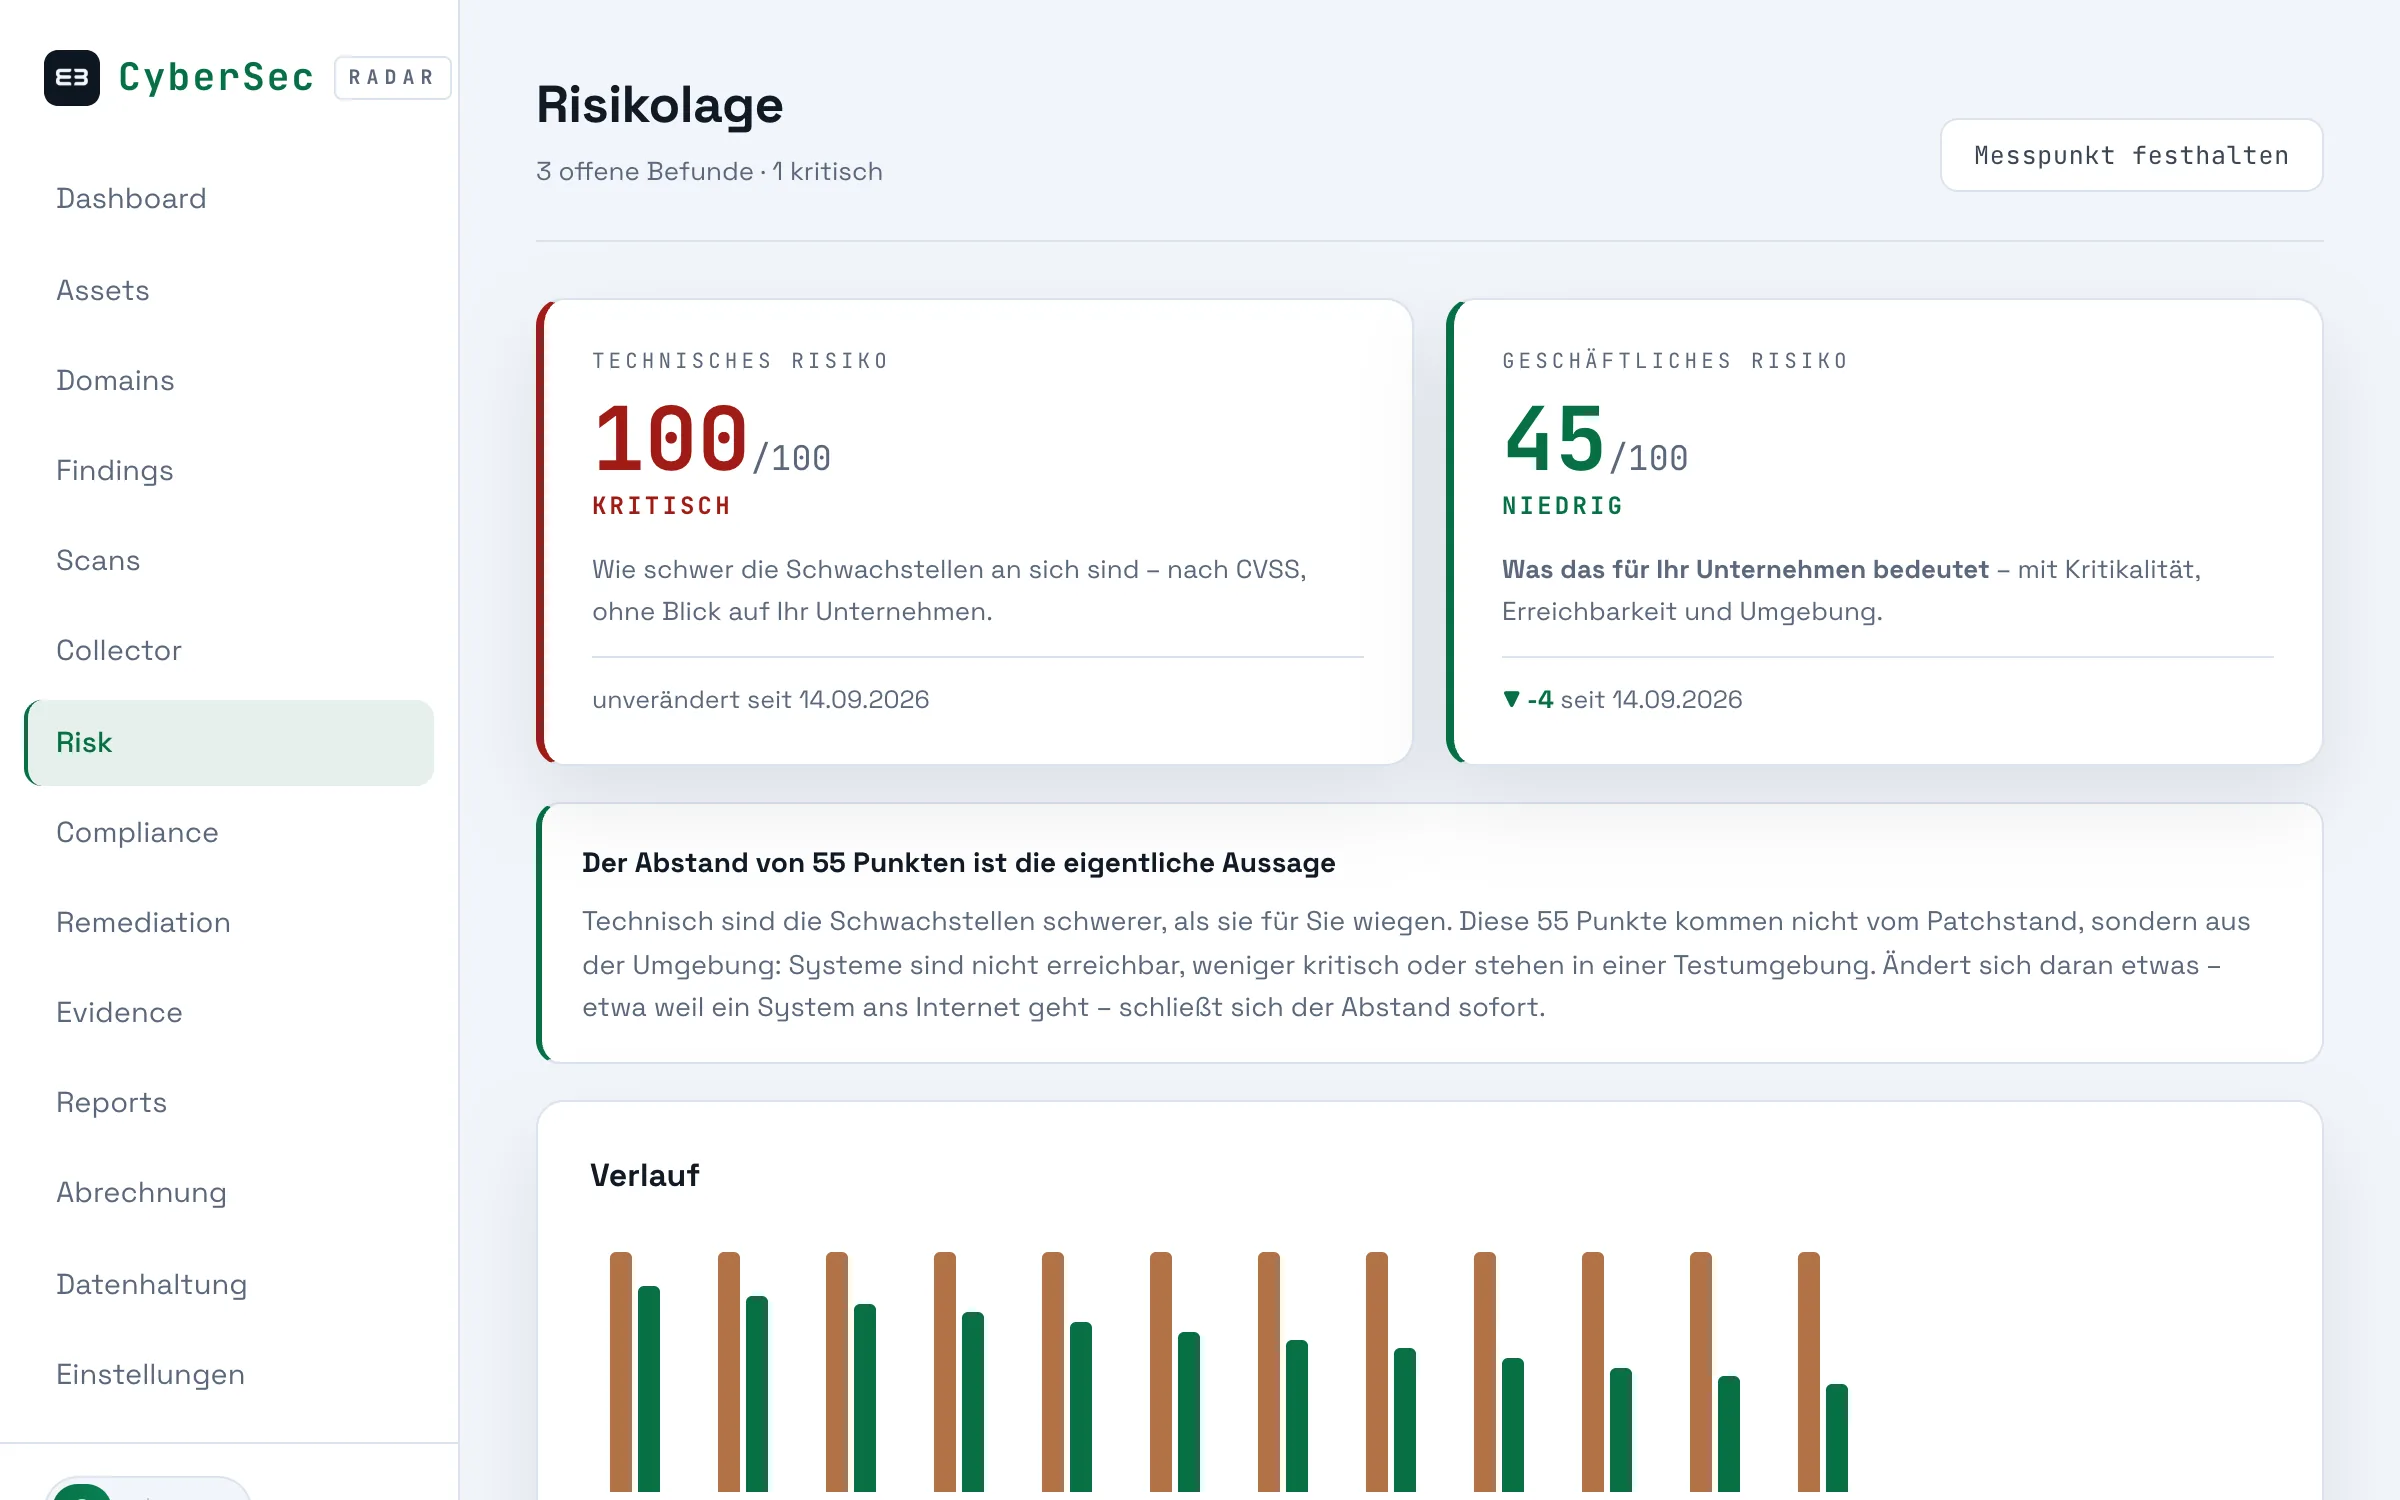
Zwei Risikowerte statt einer endlosen Liste: technisch und geschäftlich. Weniger Fehlalarme, klare Prioritäten.
Vom ersten Server bis zum Konzern-Netz: gleiche Oberfläche, gleicher Nachweis – Sie buchen nur, was Sie brauchen.
Ein Dashboard führt Funde, Risiko, Compliance und Nachweise zusammen – für die IT und für die Geschäftsführung.
Ein Werkzeug statt vieler Insellösungen und externer Berichte – wiederkehrend, automatisiert, planbar im Preis.
Jeder Scan erzeugt Nachweise mit Prüfsumme und Ablaufdatum. Der Prüfer fragt – die Antwort liegt schon bereit.
Dieselbe Schwachstelle auf dem VPN am Internet und auf einem internen Testserver ist technisch gleich schwer – für Ihr Unternehmen aber nicht dasselbe. RADAR rechnet Kritikalität, Erreichbarkeit und Umgebung mit ein und sagt Ihnen, womit Sie am Montag anfangen.
Dazu Compliance entlang von NIS2, ISO 27001 und den nationalen Regelwerken – mit einem Ablageort für die Nachweise, samt Prüfsumme und Ablaufdatum.
Wer keine eigene Sicherheitsabteilung hat, braucht kein weiteres Werkzeug zum Bedienen – sondern klare Antworten und Nachweise.
Fortlaufende Prüfung von Domains, Servern und internem Netz – ohne eigenes Security-Team.
Der monatliche Nachweis, den Aufsicht und Versicherung sehen wollen – automatisch erzeugt.
Readiness statt Rätselraten: sehen, wo Sie stehen, und die Belege gleich mitliefern.
Mehrere Kunden sauber getrennt betreuen – als wiederkehrende Leistung mit Bericht.
Ein Werkzeug findet, was sich automatisch finden lässt. Den Rest macht ein Mensch – vier Kernbereiche, abgestimmt auf reale Risiken kleiner und mittlerer Unternehmen.
Gezielte Angriffssimulationen auf Netzwerke, Webanwendungen und Systeme zur Aufdeckung realer Schwachstellen – inklusive verständlichem Bericht.
Kontinuierliches Scannen und Priorisieren von Schwachstellen – als laufende Leistung, nicht als einmaliger Bericht.
Aufbau und Begleitung von Informationssicherheits-Managementsystemen bis zur Zertifizierungsreife.
Absicherung von Cloud-Architekturen nach Best Practices eines AWS Certified Solutions Architect – Professional.
Gründungspreise – alle Preise netto pro Monat. Monatlich kündbar, bei jährlicher Zahlung zwei Monate gratis. Datenhaltung in der EU inklusive.
Der Einstieg für kleine Umgebungen.
Das Hauptprodukt – mit Compliance & Nachweisen.
Für größere Bestände und individuelle Anforderungen.
Kleine Praxis oder Kanzlei? Für sehr kleine Bestände gibt es einen günstigeren Einstieg – fragen Sie uns.
Kurze, praxisnahe Lerneinheiten rund um Cyber-Risiko, NIS2 und den sicheren Betrieb Ihrer Systeme – verständlich erklärt, ohne Fachchinesisch. Nach kostenloser Anmeldung freigeschaltet.
Zur RADAR BildungTesten Sie CyberSec RADAR – in wenigen Sekunden, ohne Anmeldung.
Fragen? kontakt@bb-cybersec.de